

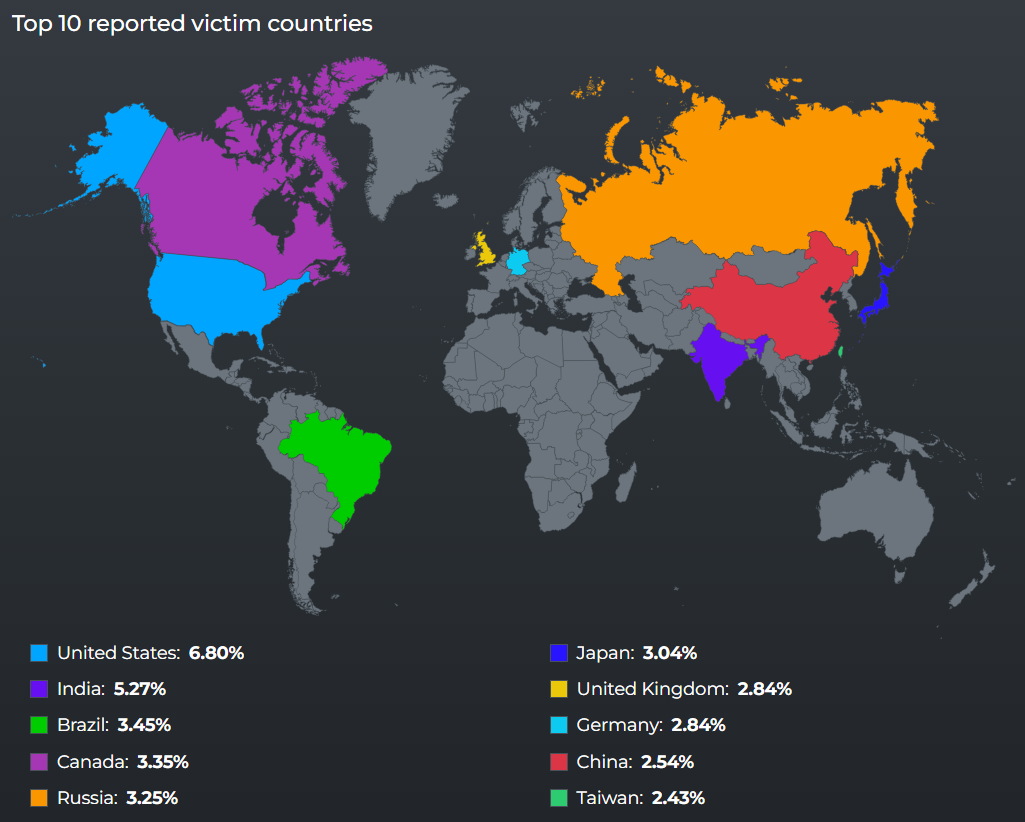
O Brasil ocupou a terceira posição entre os países com mais incidentes cibernéticos registrados publicamente entre o quarto trimestre de 2025 e o primeiro trimestre de 2026, segundo o Relatório de Ameaças Cibernéticas da Trellix.
O país respondeu por 3,45% dos casos analisados. Os Estados Unidos ficaram na primeira posição, com 6,8%, seguidos pela Índia, com 5,27%.
O levantamento aponta uma mudança no perfil das ameaças, com maior uso de inteligência artificial (IA), roubo de credenciais e exploração de serviços digitais legítimos.
IA amplia escala dos ataques cibernéticos
No Brasil, a Trellix aponta que o Pix passou a atrair a atenção de grupos criminosos que combinam engenharia social, phishing e roubo de credenciais para realizar fraudes financeiras.
Segundo a companhia, a inteligência artificial pode ser utilizada pelos criminosos para produzir mensagens mais convincentes, personalizar campanhas e automatizar etapas dos ataques cibernéticos. Além disso, a IA também permite modificar códigos maliciosos com maior rapidez. Com isso, os invasores podem alterar suas campanhas e tentar contornar mecanismos tradicionais de segurança.
Rodrigo Buosi, country manager da Trellix no Brasil, afirma que os ataques estão cada vez mais direcionados ao ecossistema de identidade digital. “Os cibercriminosos estão direcionando cada vez mais seus ataques ao ecossistema de identidade digital do Brasil, combinando IA, phishing e roubo de credenciais para automatizar fraudes em larga escala.”
Para Buosi, as empresas precisam ampliar o uso de mecanismos de segurança baseados em comportamento e identidade, além da detecção tradicional.
Roubo de credenciais segue entre os principais vetores
O relatório também aponta o roubo de credenciais como um dos principais meios utilizados para comprometer sistemas no país. Entre as técnicas identificadas estão a coleta de informações armazenadas nos dispositivos, o keylogging, que registra as teclas digitadas pelo usuário, e a exfiltração de dados por canais de comando e controle.
Outra técnica mencionada é a ofuscação de comandos, usada para dificultar a identificação de atividades maliciosas. A Trellix também identificou o uso de ferramentas legítimas já presentes nos sistemas operacionais.
Entre as ameaças persistentes avançadas analisadas, o PowerShell apareceu em 49,6% das detecções, enquanto o Prompt de Comando do Windows esteve presente em 48,9%. O uso desses recursos permite que atividades maliciosas se misturem a operações comuns realizadas em ambientes corporativos.
Nuvem vira caminho para ocultar atividades
Os serviços em nuvem também aparecem no relatório como parte da evolução das estratégias utilizadas pelos invasores. Segundo a Trellix, criminosos têm recorrido a serviços legítimos de nuvem, plataformas de colaboração e tecnologias de blockchain para esconder comunicações com dispositivos comprometidos.
A estratégia dificulta a separação entre tráfego malicioso e atividades corporativas comuns, principalmente em ambientes que utilizam serviços digitais e modelos de trabalho híbrido.
Por isso, a empresa aponta a necessidade de monitoramento do comportamento dos usuários e de controles voltados à identidade e aos ambientes em nuvem.
Governo concentra 39% das detecções no Brasil e eleições entram no radar
No primeiro trimestre de 2026, o setor público concentrou 39% das detecções registradas pela Trellix no Brasil. As empresas de telecomunicações responderam por 33%, enquanto as instituições financeiras representaram 16%.
Educação e serviços empresariais apareceram na sequência, com 6% das detecções cada. A distribuição mostra que os ataques cibernéticos não estão restritos ao setor financeiro, apesar do uso do Pix e de credenciais bancárias como alvos de fraudes.
O relatório também relaciona o cenário de ameaças ao ambiente geopolítico e aos períodos eleitorais. Segundo a Trellix, conflitos internacionais e tensões entre Estados têm contribuído para operações que combinam ações militares, diplomáticas e cibernéticas.
Em períodos de instabilidade, governos e infraestruturas críticas podem se tornar alvos de operações cibernéticas associadas a objetivos estratégicos.
No Brasil, Buosi também aponta a eleição presidencial deste ano como um novo fator de atenção devido à disponibilidade de ferramentas de IA generativa capazes de produzir imagens, vídeos e vozes sintéticas.
“Isso representa um novo cenário para o país e aumenta os riscos de campanhas de desinformação, golpes de engenharia social e tentativas de manipulação”, afirma. Segundo o executivo, 70% dos brasileiros acreditam que a IA pode influenciar o resultado das eleições deste ano.