
Por Marcos Custódio*
Se a inteligência artificial (IA) consegue escrever programas, identificar falhas e ajudar a executar ataques digitais, quem garante que ela não possa interferir no resultado de uma eleição? Como especialista em tecnologia, minha avaliação é que o avanço da IA aumenta a exigência sobre a segurança dos sistemas, mas não constitui evidência de que as urnas possam ser fraudadas. Entre uma ferramenta capaz de encontrar uma falha e uma alteração efetiva de votos, existem barreiras técnicas que não desaparecem porque surgiu um modelo mais poderoso.
É preciso entender o que a IA acrescenta a um ataque. Ela pode acelerar a análise de código, ajudar a identificar vulnerabilidades e apoiar o desenvolvimento de programas maliciosos. O Centro Nacional de Segurança Cibernética do Reino Unido, o NCSC, já identifica seu uso nessas atividades. Isso amplia a capacidade de quem ataca e pressiona as equipes responsáveis pela defesa.
Mas encontrar uma possível falha não significa conseguir explorá-la. Para isso, o atacante precisa alcançar o componente vulnerável, executar uma ação nas condições necessárias e superar os controles existentes. Uma ferramenta pode sugerir um ataque que simplesmente não funciona no ambiente real.
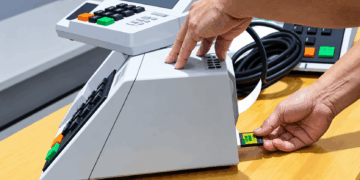
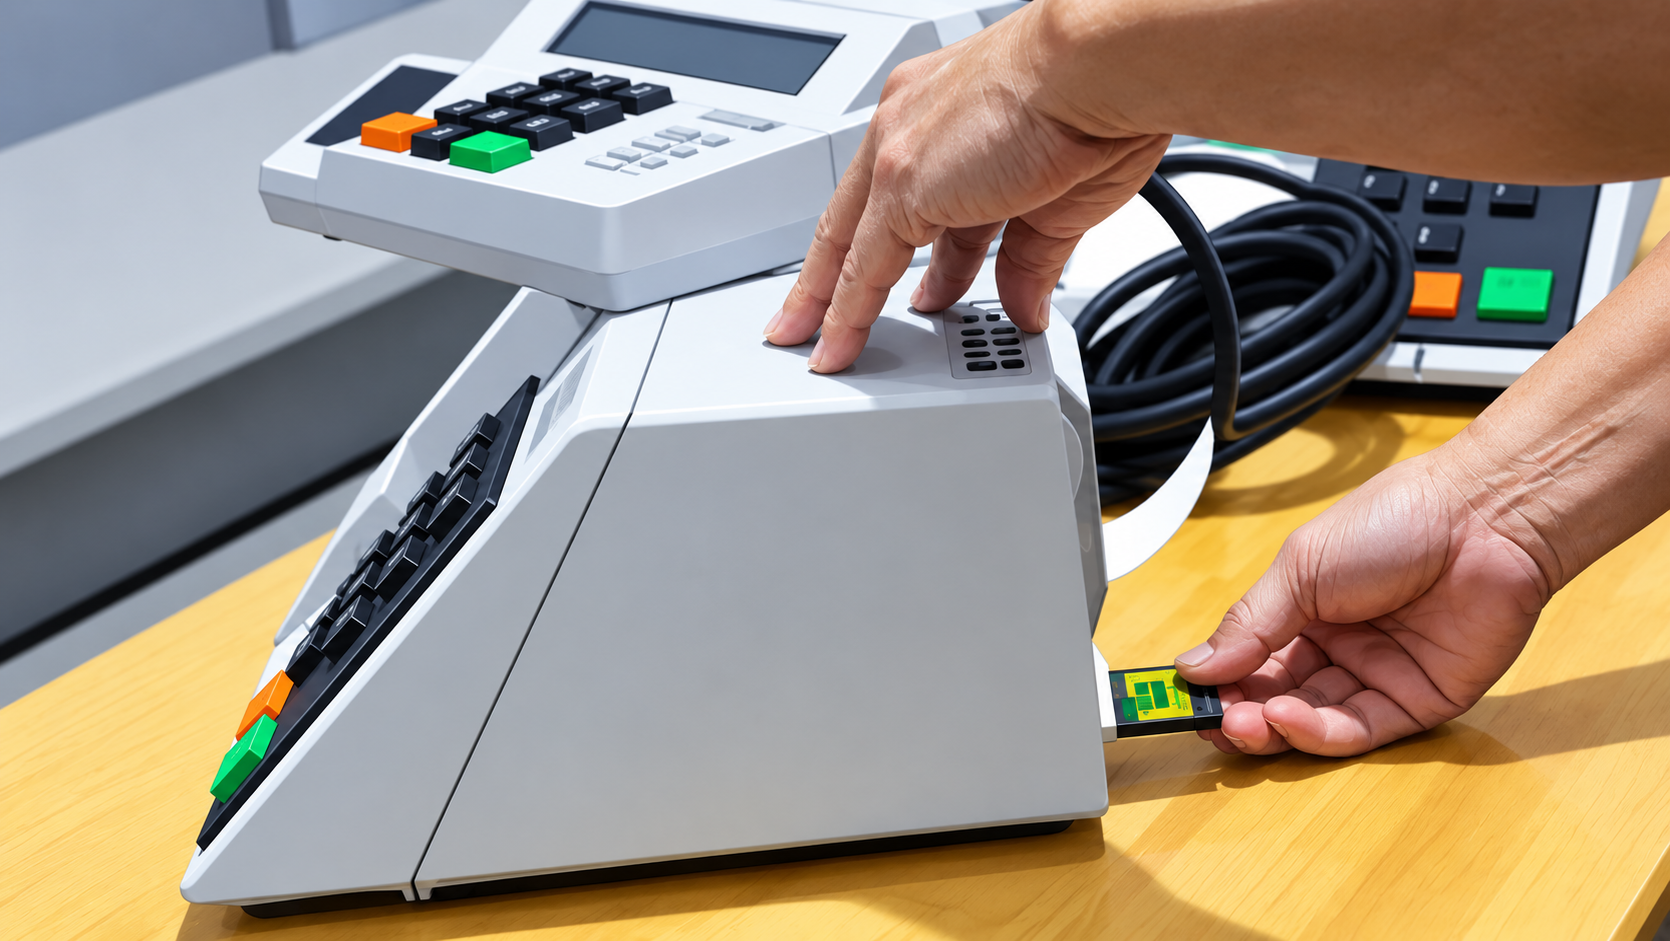
Por isso, considero tecnicamente fraca a ideia de que, se a IA ajuda a invadir uma conta bancária, também pode invadir uma urna. A comparação ignora diferenças fundamentais entre os sistemas. Uma conta acessada pela internet depende de canais de comunicação e mecanismos de autenticação que podem ser atacados. A urna brasileira, conforme explica a Justiça Eleitoral, não recebe comandos pela internet durante a votação. Seus programas são preparados previamente, fiscalizados e lacrados. Uma IA não cria uma conexão remota onde essa conexão não existe.
Isso significa risco zero? Não. Significa que a hipótese de ataque precisa fazer sentido diante da arquitetura do sistema. Em qualquer equipamento isolado da rede, uma avaliação séria precisa examinar também como o software é produzido e instalado, quem tem acesso físico e como alterações são detectadas. Esses são pontos de análise, não acusações de que alguma dessas etapas foi comprometida.
No processo eleitoral, segundo o Tribunal Superior Eleitoral, assinaturas digitais permitem verificar a integridade dos programas, enquanto os boletins de urna permitem confrontar os totais registrados nas seções com os dados divulgados. Essas verificações ajudam a responder a uma pergunta decisiva: houve alguma alteração entre o que foi preparado, o que foi executado e o resultado apresentado?
Minha posição é que a evolução da IA deve entrar nos testes de segurança, com cenários realistas e resultados verificáveis. Se ela ajuda a procurar vulnerabilidades, deve ser usada também pela defesa para investigá-las e corrigi-las. Cada falha apontada precisa ser validada por especialistas, porque uma resposta convincente de um modelo não equivale à demonstração de um ataque.
É esse o critério que aplico à pergunta inicial. Para sustentar que uma IA consegue alterar votos, seria necessário demonstrar por onde ela atuaria, quais controles conseguiria superar e como a alteração escaparia das verificações. Dizer apenas que “a IA está muito avançada” não responde a nenhuma dessas questões.
O avanço da inteligência artificial justifica intensificar a avaliação técnica. Não justifica transformar capacidade potencial em fraude presumida. Quem entende de tecnologia tem a responsabilidade de explicar essa diferença, especialmente quando o medo corre mais rápido que a evidência.
*Marcos Custódio é especialista em tecnologia e CEO da Webpeak